海运网络安全已从IT部门职责升级为运营韧性与安全管理核心。2026年8月VL Prosperity号推进系统遭未授权访问,9月Vivit Africa LNG船货物参数监测失效;美国新规要求2027年7月16日前完成评估与计划提交;IMO与IACS推动网络安全嵌入新造船;欧洲NIS2与《网络弹性法案》加码供应链与产品安全合规。
据 logisticsviewpoints.com 报道,海运业正将网络安全从 IT 职能升级为 operational resilience(运营韧性)与安全管理核心组成部分,直接关联航行安全、货物交付与时效。
近期攻击事件暴露系统性风险
2026 年 8 月,美国当局登临满载原油的超大型油轮 VL Prosperity 号,确认其推进系统相关数字系统遭临时未授权访问;尽管未证实攻击者发出推进指令或造成物理改变,但此类对推进环境的渗透已远超传统行政网络攻击层级。
另一起事件发生于 2026 年 9 月,Vivit Africa LNG 船遭遇系统中断,船员无法访问 cargo parameters(货物参数)监测系统;意大利海岸警卫队仅确认“系统故障”,需技术干预,未认定网络攻击。两起事件共同指向同一 operational lesson(运营教训):海事组织必须在故障原因尚未明确时即启动安全响应流程。
港口同样承压:勒索软件等网络事件已导致调度中断、海关清关停滞、闸口作业停摆及全链条可视性丧失——即便岸桥、泵机或船舶控制系统未被直接攻破,企业级 IT 系统失能亦足以阻断实体商贸流通。
海上环境催生独特威胁图谱
船舶服役周期长达数十年,老旧控制器、工作站与协议常与设计时未预设联网功能的新应用共存;海上带宽受限、专业支持远程化、激进隔离措施可能同步剥夺关键态势感知与控制能力。
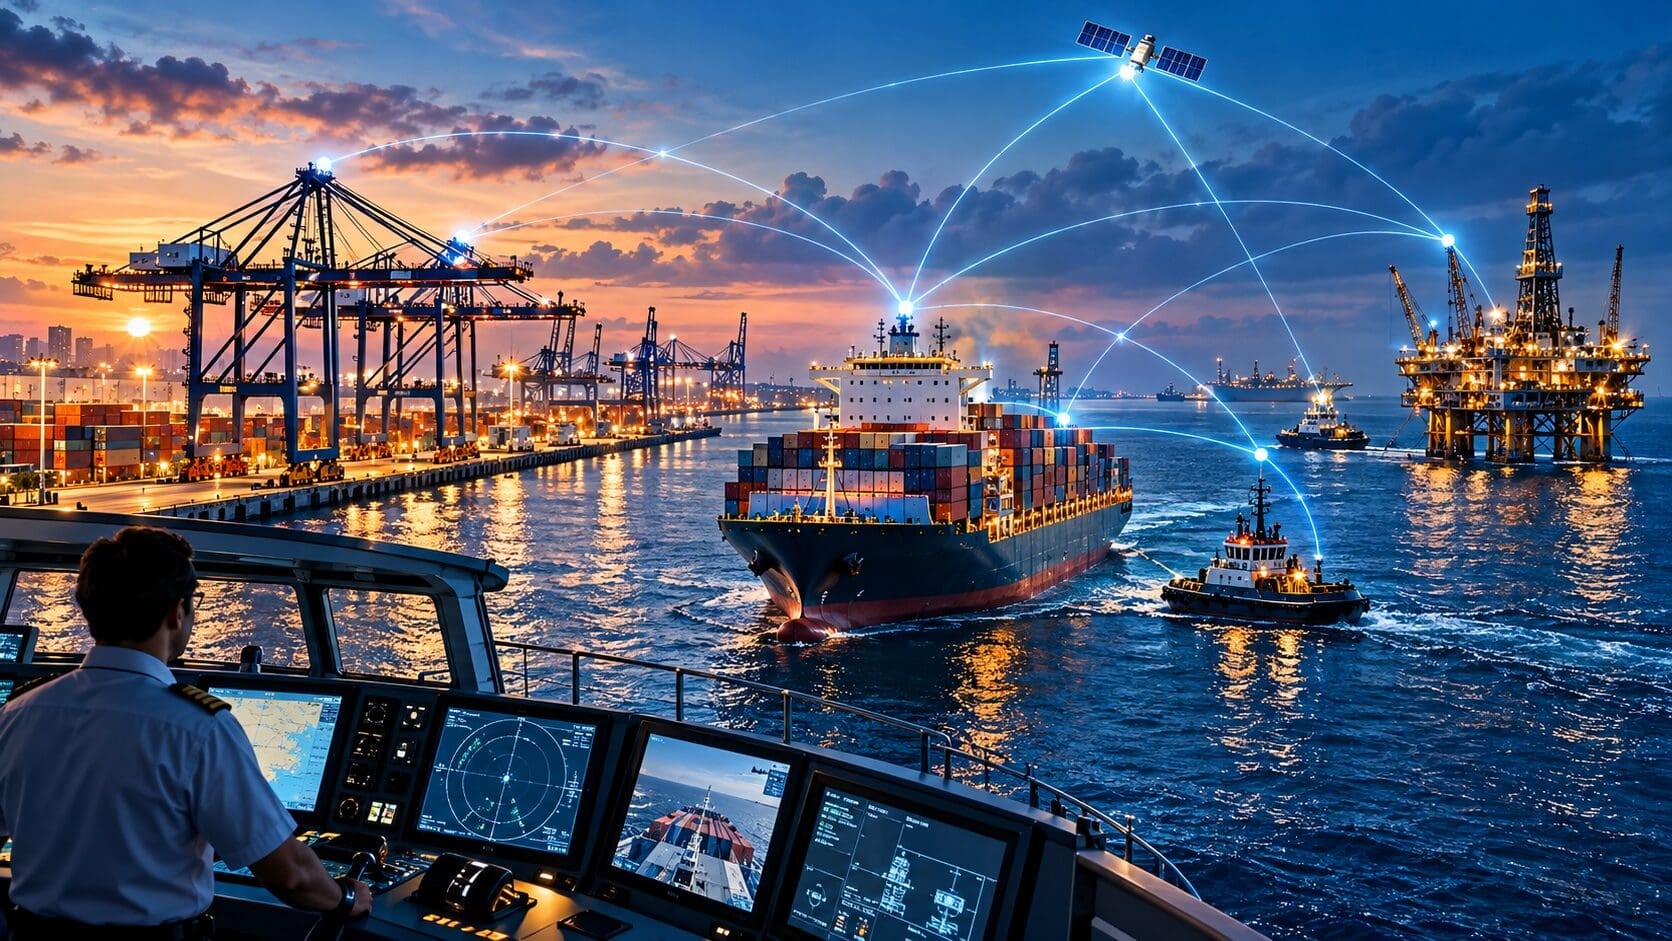
导航层面风险叠加:GPS 及其他 GNSS 信号遭欺骗或压制可生成虚假定位数据;自动识别系统(AIS)信息被篡改则可隐匿船舶身份或航迹。韧性建设因此依赖独立定位验证、受训船员及可信备用手段,而非仅强化边界防御。
最高后果场景涵盖推进、电力管理、压载控制、动力定位、货舱系统、岸桥、泵机及全部安全功能;远程维保与厂商诊断虽提升效率,却也通过弱口令、未管控连接、便携介质及治理缺失的固件更新,延伸信任边界。
全球监管加速落地强制要求
美国海岸警卫队《海事运输系统网络安全规则》明确要求开展网络风险评估、制定网络安全计划、组织培训与演练、建立事件响应与恢复机制;主要义务分阶段实施,受规制船东与运营商须于 2027 年 7 月 16 日前指定网络安全官、完成评估并提交计划。
国际海事组织(IMO)已要求将网络风险纳入安全管理体系(SMS),采用“识别、保护、检测、响应、恢复”五步法;国际船级社协会(IACS)统一要求 E26 与 E27 则将网络安全嵌入新造船及船上设备,推动安全设计前置,避免高成本后期改造。
欧洲《网络弹性法案》(Cyber Resilience Act)对销往欧盟的联网产品提出强制性安全要求;《NIS2 指令》则强化运输等关键领域在治理、供应链安全、事件报告及业务连续性方面的合规预期——碎片化、仅满足最低合规要求的项目已难持续。
运营方四步行动清单
首要任务是建立全资产可见性:覆盖船舶与岸基设施的硬件、软件、固件、通信路径、权属关系、安全功能及相互依赖关系,并依据操作与安全后果而非漏洞评分确定优先级。
其次实施功能分区网络架构:驾驶台、机舱、安全系统、货舱、客舱、企业网、无线网、卫星链路及供应商接入环境之间不得存在无限制互联;架构须支持外部通信中断时的安全降级运行。
第三,远程访问须具备目的唯一性、时限性、强认证、审批流及全程监控;运营方须清晰掌握哪些供应商可接入、可触达哪些资产、每次会话由谁批准;合同中应明确定义安全更新责任、日志留存、漏洞披露、事件协同响应及系统恢复义务。
最后,检测与响应机制必须适配 OT 现实:应急预案需考虑隔离单个设备可能引发更大危害;演练应覆盖低带宽、岸基支援不可用、导航数据被污染及可信配置丢失等真实场景;经验证备份、已知良好基线、备用设备、手动操作模式及反复训练的系统恢复流程,构成网络韧性的基石。
行业共识:合规是底线,韧性是标尺
ARC 分析指出,海运网络安全正步入与电力、油气及制造业相似的拐点:连接速度远超多数遗留系统原始设计承载能力,而监管预期与威胁能力持续攀升。合规提供必要基线,但真正衡量标准在于组织能否做到——船员与操作员是否可识别异常行为、能否在通信降级下维持安全运行、能否在不制造新风险前提下遏制入侵、能否将系统恢复至已知可靠状态。
NIST 网络安全框架、NIST 工业控制系统安全指南及 ISA/IEC 62443 系列标准为此提供坚实基础;关键在于将上述资源一致应用于船舶、港口、海上平台及全供应链合作伙伴。将网络风险与安全工程、人员准备度及恢复能力深度整合的组织,方能切实保障船员生命、维系运营连续性、守护全球贸易动脉。
本文编译自海外媒体报道,由 SCI.AI 编辑团队整理发布。